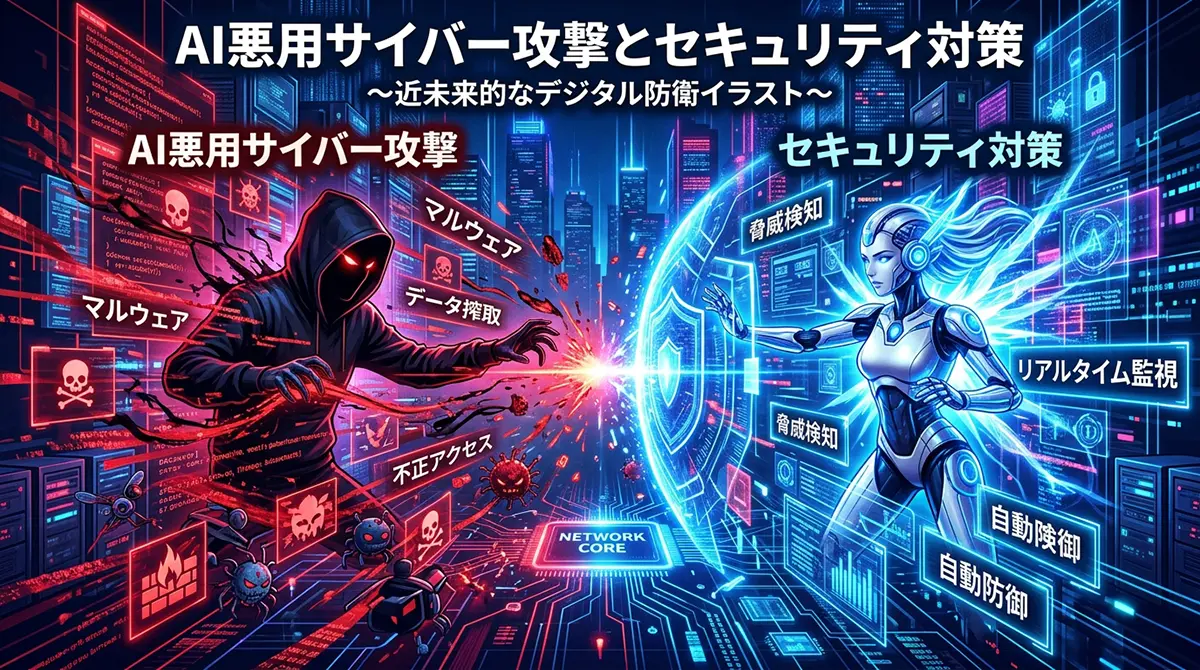
AIによるサイバー攻撃とは?「パスワード変更」だけでは防げない最新脅威
近年、個人情報の漏洩や企業のセキュリティ被害ニュースが後を絶ちません。 「とりあえず定期的にパスワードを変えておけば大丈夫」と考えている方も多いかもしれませんが、実はその認識、すでに危険かもしれません。
なぜなら、生成AIの急激な普及によって、サイバー攻撃の手口がこれまでにないスピードで高度化・巧妙化しているからです。
まずは、攻撃者がどのようにAIを悪用しているのか、代表的な3つの手法を見ていきましょう。
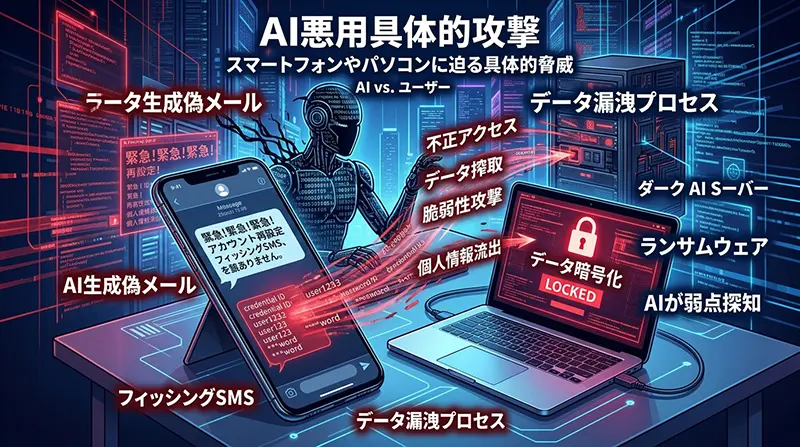
1. 不自然さゼロ!AIが作る巧妙な「偽メール(フィッシング)」
これまでの詐欺メールといえば、「日本語のてにをはが変」「漢字が怪しい」といった不自然さがあり、違和感で見抜けるケースが多くありました。 しかし現在は、生成AIを使うことで、人間が書いたとしか思えない自然な文章が一瞬で大量作成できるようになっています。
実在する取引先や社内の上司の文体を完璧に模倣したメールが届くため、注意深い人でもうっかり騙されて偽サイトへ誘導されてしまうケースが急増しています。
2. 声や顔まで偽造する「ディープフェイク詐欺」
AI技術の進化は、テキストだけでなく「音声」や「動画」の偽造まで可能にしました。 経営陣や家族の「声」をAIでリアルタイムに再現し、電話やWeb会議で「至急、指定の口座にお金を振り込んでほしい」と騙す悪質な手口が登場しています。 海外では、AIで作られた偽の役員が出席するWeb会議に騙され、数十億円規模の被害が発生した事例も報告されています。
3. 24時間休みなく弱点を探す「自律型AI攻撃」
従来のサイバー攻撃は、ハッカー自身が手作業でプログラムを書いたり、システムの弱点(脆弱性)を探したりしていました。 しかし今では、AIエージェントに指示を出すことで、AIが24時間体制でシステムのスキマを自動で探し出し、勝手に侵入ルートを試行錯誤するという恐ろしい事態が起きています。
このように、攻撃の「ハードルが下がり、スピードと量が格段に上がった」のがAI時代のサイバー攻撃です。 従来の「定期的にパスワードを変える」という対策だけでは、到底防ぎきれない時代に入っているのです。
🔗 参考URL・出典
企業はどう守ってる?「パスワード依存」を脱却する独自の最新対策
AIを使ったサイバー攻撃が急増する中、企業側も従来の「パスワードによる認証」や「人間の目によるチェック」だけでは限界があることに気づいています。
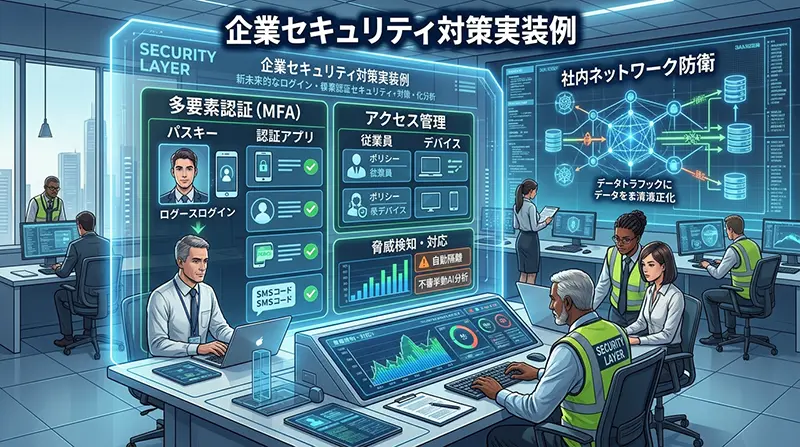
現在、先進的な企業では「運用(人)」「技術(認証)」「防衛AI(システム)」という3つの切り口で、独自の強力なセキュリティ対策を導入しています。
1. デジタルを過信しない!アナログを取り入れた「運用ルールの厳格化」
ディープフェイク技術によって、上司や経営陣の「声」や「顔」までリアルタイムで偽造できるようになりました。そのため、メールやWeb会議での指示をそのまま真に受けるのは非常に危険です。
そこで多くの企業では、「重要なお金の振り込みやシステム権限の変更は、事前登録された電話番号へ直接折り返して確認する」「複数人の対面・承認なしでは実行できないルールにする」といった、あえてデジタルだけに頼らないアナログな確認プロセスを徹底しています。
また、社員が勝手に未承認のAIを使って機密情報が漏洩する(シャドーAI)のを防ぐため、社内での生成AI利用ガイドラインを定め、セキュリティの安全が確認されたAIツールのみに限定する動きも広がっています。
2. パスワードそのものをなくす「パスキー」と「多要素認証(MFA)」
AIを使えば、単純なパスワードは瞬時に解読されたり、フィッシングサイト経由で簡単に盗まれたりしてしまいます。
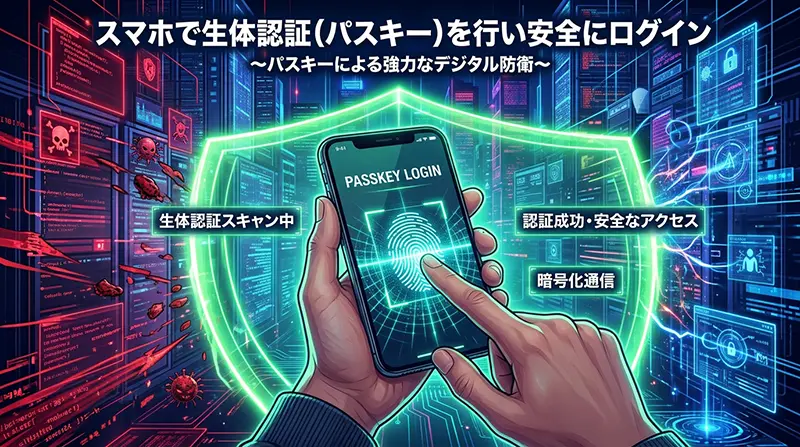
この対策として、現在急速に普及しているのが「パスキー(Passkeys)」です。 パスキーは、生体認証(指紋や顔認証)やスマートフォンなどのデバイス本体を使ってログインする仕組みで、パスワード自体が存在しないため、盗まれる心配がありません。
また、万が一パスワードが漏れても不正アクセスを防げるよう、ログイン時にスマホアプリでの承認を求める「多要素認証(MFA)」の義務化も当たり前になっています。
3. 「AI vs AI」の即時防御!防衛用AIシステムの導入
攻撃側がAIを使って超高速で攻撃を仕掛けてくる以上、人間の監視だけで異変に気づいて対応するのは不可能です。
そこで企業は、社内ネットワークやパソコンの挙動を24時間監視する防衛用AI(AI-EDRなど)を導入しています。 普段と異なる不審な動きや大量のデータ送信などの異常をAIが検知すると、人間の判断を待つことなく、瞬時に該当するパソコンをネットワークから自動で隔離し、被害の拡大を防ぐ仕組みを構築しています。
🔗 参考URL・出典
国も動いた!政府が進める最新のサイバーセキュリティ対策
サイバー攻撃が国家や社会インフラ全体に深刻な影響を与える中、日本政府も「個人の注意」や「企業の自己責任」に任せる段階は過ぎたと判断し、国レベルでの防衛体制を急速に強化しています。
攻撃者がAIを悪用して仕掛けてくる最新の脅威に対し、政府がどのような対策を進めているのか、代表的な取り組みを見ていきましょう。
1. 未然に攻撃を防ぐ「能動的サイバー防御」の推進
これまでの日本のサイバーセキュリティは、攻撃を受けて被害が発生してから対応する「事後対応」が中心でした。しかし、AIによって攻撃のスピードと規模が跳ね上がった現在では、後手に回ると甚大な被害が出てしまいます。
そこで政府は、被害が出る前に攻撃の兆候を察知し、危険なサーバーへアクセスして無害化(テイクダウン)措置をとる「能動的サイバー防御(アクティブ・サイバー・ディフェンス)」を可能にする法整備と体制構築を進めています。
2. 安全なAI利用を目指す「AIセキュリティ確保ガイドライン」の策定
生成AIの急速な普及に伴い、総務省や経済産業省などの関係省庁は、開発者や事業者向けに「AIセキュリティ確保ガイドライン」を順次公開しています。
このガイドラインでは、AIに対する不正な操作(プロンプトインジェクション)や、AIの学習データを汚染させる攻撃(データポイズニング)、さらには個人情報や機密情報の漏洩リスクにどう対処すべきかの基準を具体的に提示しています。企業が安全にAIを活用できる環境づくりを、行政が主導しているのです。
3. 重要インフラを守る「政府・インフラ向けAI防衛パッケージ」
電力・交通・金融といった国民生活を支える重要インフラ分野において、攻撃側がAIを使って脆弱性(スキマ)を検索・攻撃するスピードに対抗するため、政府側もAIを活用した監視・修復体制の導入を後押ししています。
24時間体制で不審な通信をAIが監視・解析し、人間の判断を待たずに被害を防ぐ仕組みづくりを推進することで、社会全体としての防衛力を底上げしようとしています。
🔗 参考URL・出典
パスワード変更だけじゃない!私たちが今日からできる現実的な身守り術
企業や政府がどれだけ対策を固めていても、サイバー攻撃の多くは個人(従業員やユーザー)のスキを突いて仕掛けられてきます。
「パスワードを定期的に変更する」という従来の対策だけに頼らず、AI時代の攻撃に対応した今すぐできる4つの防御策を取り入れましょう。
1. 「パスキー」や「多要素認証(MFA)」を有効にする
一番効果的なのは、パスワードだけに頼るログインをやめることです。 GoogleやApple、LINEや主要なWebサービスで導入が進んでいる「パスキー」を設定すれば、自分の指紋や顔認証で安全にログインできるようになります。
パスキーに対応していないサービスでも、ログイン時にスマホアプリへ通知が飛ぶ「多要素認証(MFA)」を必ずオンにしておきましょう。万が一パスワードが漏洩しても、不正ログインをブロックできます。
2. 生成AIへの「個人情報・機密情報」入力をやめる
仕事や日常でChatGPTやGeminiなどの生成AIを使う際、文章の推敲や相談のために名前・住所・電話番号・会社の機密文章などをそのまま貼り付けるのはNGです。
入力されたデータがAIの学習に使われ、巡り巡って他人に流出してしまうリスクがあります。利用する際は個人情報を伏せるとともに、設定から「学習オフ(オプトアウト)」機能を選択しておくとより安心です。
3. 緊急の連絡ほど「別ルート」で一次確認する
知人や会社の上司、あるいは銀行やショッピングサイトから「緊急!パスワードを再設定してください」「至急この口座にお金を振り込んで」という連絡が届いた場合、メールやメッセージ内のURLをそのままクリックするのは危険です。
どれだけ文面や声が本物そっくりでも、一度立ち止まり、自分で登録したブックマークから公式サイトを開く、または直接電話をかけて確認するなど、「別ルートでの確認」を習慣にしましょう。
4. OSやアプリの「自動アップデート」をオンにしておく
攻撃側がAIを使ってシステムのスキマ(脆弱性)を探すスピードは非常に速くなっています。 スマホやパソコンのOS、セキュリティソフト、利用しているアプリの更新通知が届いたら、後回しにせずすぐに適用しましょう。「自動アップデート」に設定しておくのが一番の手軽で強力な対策です。
【まとめ】AI時代のセキュリティは「人間側のリテラシー」が最後の砦!
AIの普及により、サイバー攻撃は「超高速・高精度・大量」へと進化しました。 そのため、かつて推奨されていた「パスワードを定期的に変更するだけ」の対策では、大切な情報や財産を守りきれなくなっています。
- 最新技術(パスキーや多要素認証)を取り入れる
- AIへの情報入力マナーを守る
- 怪しい連絡は別ルートで確認する
技術がどれだけ進化しても、最後に自分の身を守るのは自分自身のセキュリティ意識です。 今日からできる対策をひとつずつ実践して、安全に便利なデジタルライフを楽しみましょう!
🔗 参考URL・出典